Advanced · OraNews
2012-09-27
关于 12306 爆出的SQL安全注入漏洞
 2012-09-27 23:15
今天(2012-09-27),在乌云网站上爆出12306存在一个严重的SQL注入漏洞,当晚该漏洞已经被修复。报告者调侃:"分站有个注入,好几亿的项目,没敢跑库,跑坏了赔不起"。这一漏洞在微薄上引发了关于这个备受争议的火车票订购网站的广泛热议。
以下是这个漏洞的报告信息:
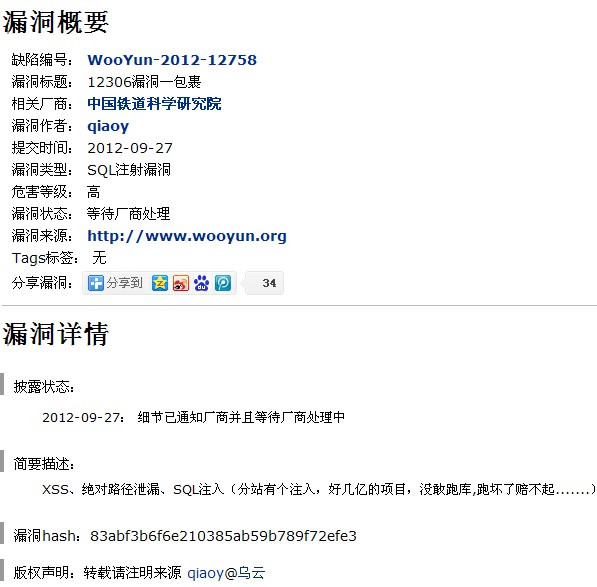
以下是这个漏洞的报告信息:
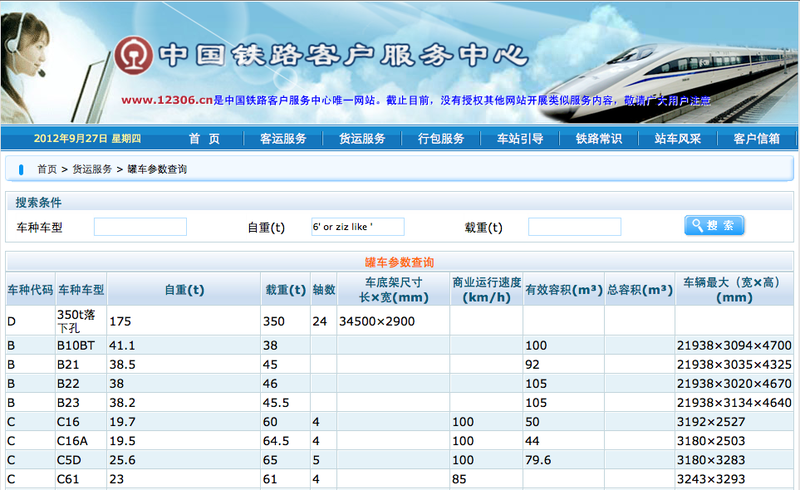
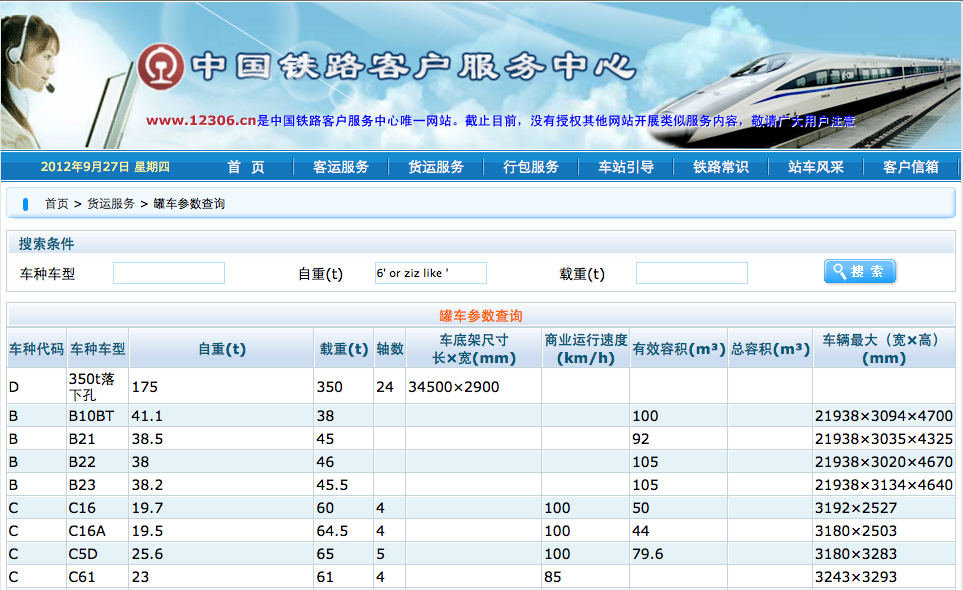
该漏洞通过简单的代码注入,可以抛出异常,暴露完整的SQL代码:
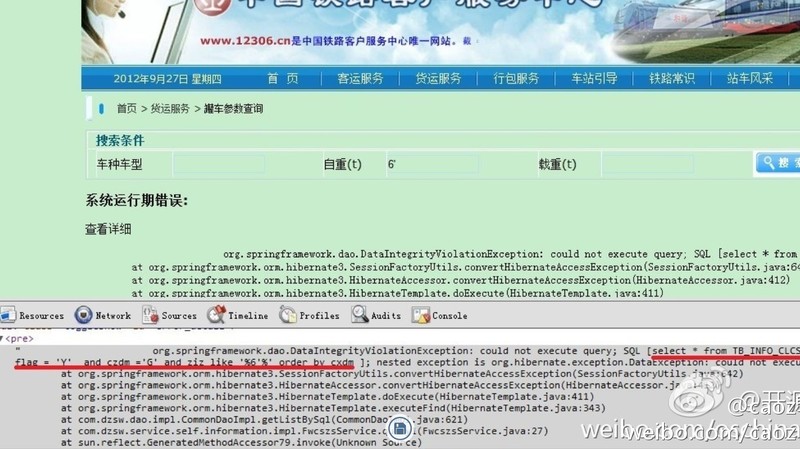
这个漏洞更严重的是,通过注入,可以获得全表数据,甚至获得更多的数据库信息,不知道黑客在公开漏洞前是否已经获得了更多信息:
SQL开发应该注意绑定变量,避免被SQL注入攻击。
数据安全的关注刻不容缓,如果忽视了,就难免遭遇安全危机。如果在代码上难以改变,有一些产品可以用于防范这类注入,如Oracle的Firewall产品。
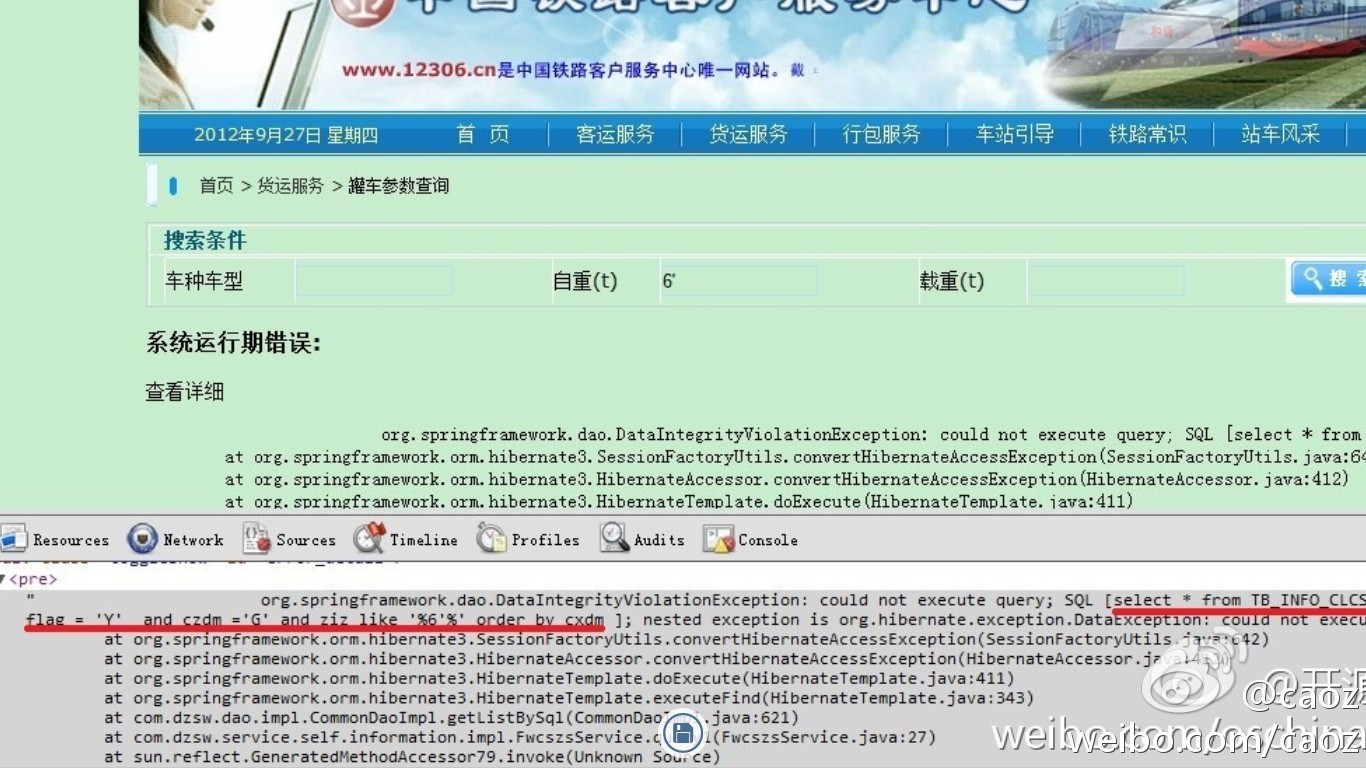
这个漏洞更严重的是,通过注入,可以获得全表数据,甚至获得更多的数据库信息,不知道黑客在公开漏洞前是否已经获得了更多信息:
SQL开发应该注意绑定变量,避免被SQL注入攻击。
数据安全的关注刻不容缓,如果忽视了,就难免遭遇安全危机。如果在代码上难以改变,有一些产品可以用于防范这类注入,如Oracle的Firewall产品。
历史上的今天
- 2011-09-27 Oracle Patch 11gR2 11.2.0.3 PatchSet 发布
- 2010-09-27 泰国游记 之 Julia版
- 2008-09-27 OOW 2008 与 Julia 的生日
- 2008-09-27 OOW 2008 补记 - Oracle ACE地图
- 2007-09-27 到达以及离开 下一站昆明
- 2006-09-27 唯书有色,艳于西子 唯文有华,秀于百卉
- 2006-09-27 生日快乐 有生的日子里天天快乐
- 2005-09-27 难得一笑